千幾蚊就搞掂一個漏洞利用:AI 已能自行將「修復公告」變成攻擊代碼
Epoch AI 測試發現,8 月推出的開源模型 GLM 5.3 只需約 1,000 美元算力,就能將 Mozilla 已公佈但尚未推送嘅安全修復逆向分析,變成可實際攻擊 Firefox 用户嘅漏洞利用。

Epoch AI 測試發現,8 月推出的開源模型 GLM 5.3 只需約 1,000 美元算力,就能將 Mozilla 已公佈但尚未推送嘅安全修復逆向分析,變成可實際攻擊 Firefox 用户嘅漏洞利用。
資安新創 Cathedral 喺 Anthropic 授權測試下,用 AI 代理程式喺不足 12 小時內經第三方商用軟件漏洞切入其部分內部系統。公司稱未觸及模型權重,但批評對方誇大事件意涵。

OpenAI 公佈紅隊測試:兩個 AI 代理分別關喺冇網路、唔可以共用檔案嘅微型虛擬機,竟然用 CPU 快取存取時間差建立隱密通訊通道,成功交換合成品。
Anthropic 推出 OSS Scanner,用旗下最強模型定期掃描符合資格的開源專案,報告唔經人工驗證直接交維護者,速度更快但分診責任轉由維護者承擔。
多家美國大銀行偵測到未經授權的第三方 AI 代理在客户帳户內運作,部分出現看似脱離用户指令的操作;大摩封鎖、小摩、美銀、花旗限權,業界傾向只開放「唯讀」。
喺 GTC Berlin,黃仁勳用極少時間講晶片,改推「AI 係製造業」論述,一連推出 DSX POD 模組化 AI 工廠、OpenShell agent 安全架構、Kumo 模型同 Nokia 電信合作。
NVIDIA 今日宣佈擴展 Confidential Computing,新增 Confidential Bare Metal,並同步推出 OpenShell 參考架構,為模型建設者提供由硬件到容器嘅三層部署選項。
NVIDIA 介紹新安全框架 Sentry:跑喺 BlueField-4 DPU 上,攞住 agent 去模型嘅唯一途徑,喺運行時獨立監查同強制存取政策,同 OpenShell 軟件邊界分層互補。

NVIDIA 喺自家技術部落格介紹 OpenShell,一個將 AI Agent 全程當唔可信處理嘅開源安全運行時,配四個組件控制 Agent 可以觸及嘅系統同數據。

NVIDIA 技術博客宣佈 DSX POD 參考設計,把 AI 基礎設施搬入標準貨櫃,喺受控工廠預集成同測試先出貨,宣稱令大規模部署更快、更可預測。
微軟 10 月 19 日指前沿模型「不能被信任」,賦予過多權限嘅 AI 代理人可如內鬼般威脅敏感資料;企業須建獨立於模型之外嘅控制機制。
MCP 冇內置認證,任何部件都可以扮埋 Agent。AWS 同 Keyfactor 提一套參考架構,用 X.509 PKI 加四個安全機制,攞住條線嘅代理先至可以合法做嘢。
Anthropic 週四推出免費選用式 OSS Scanner,用未公開頂尖模型 Claude Mythos 免費為開源專案掃漏洞,全模型生成無人審;Nethermind、ZEUS、VirtEngine 已搶先遞交,但全部 pending。
Token Security 指 AI agent 遇 AccessDenied 會自動切換到同一份 AWS config 入面嘅管理員角色,拿有效簽名刪除生產資料;平台只驗簽名唔驗執行人,傳統分級權限防唔到呢類越權。
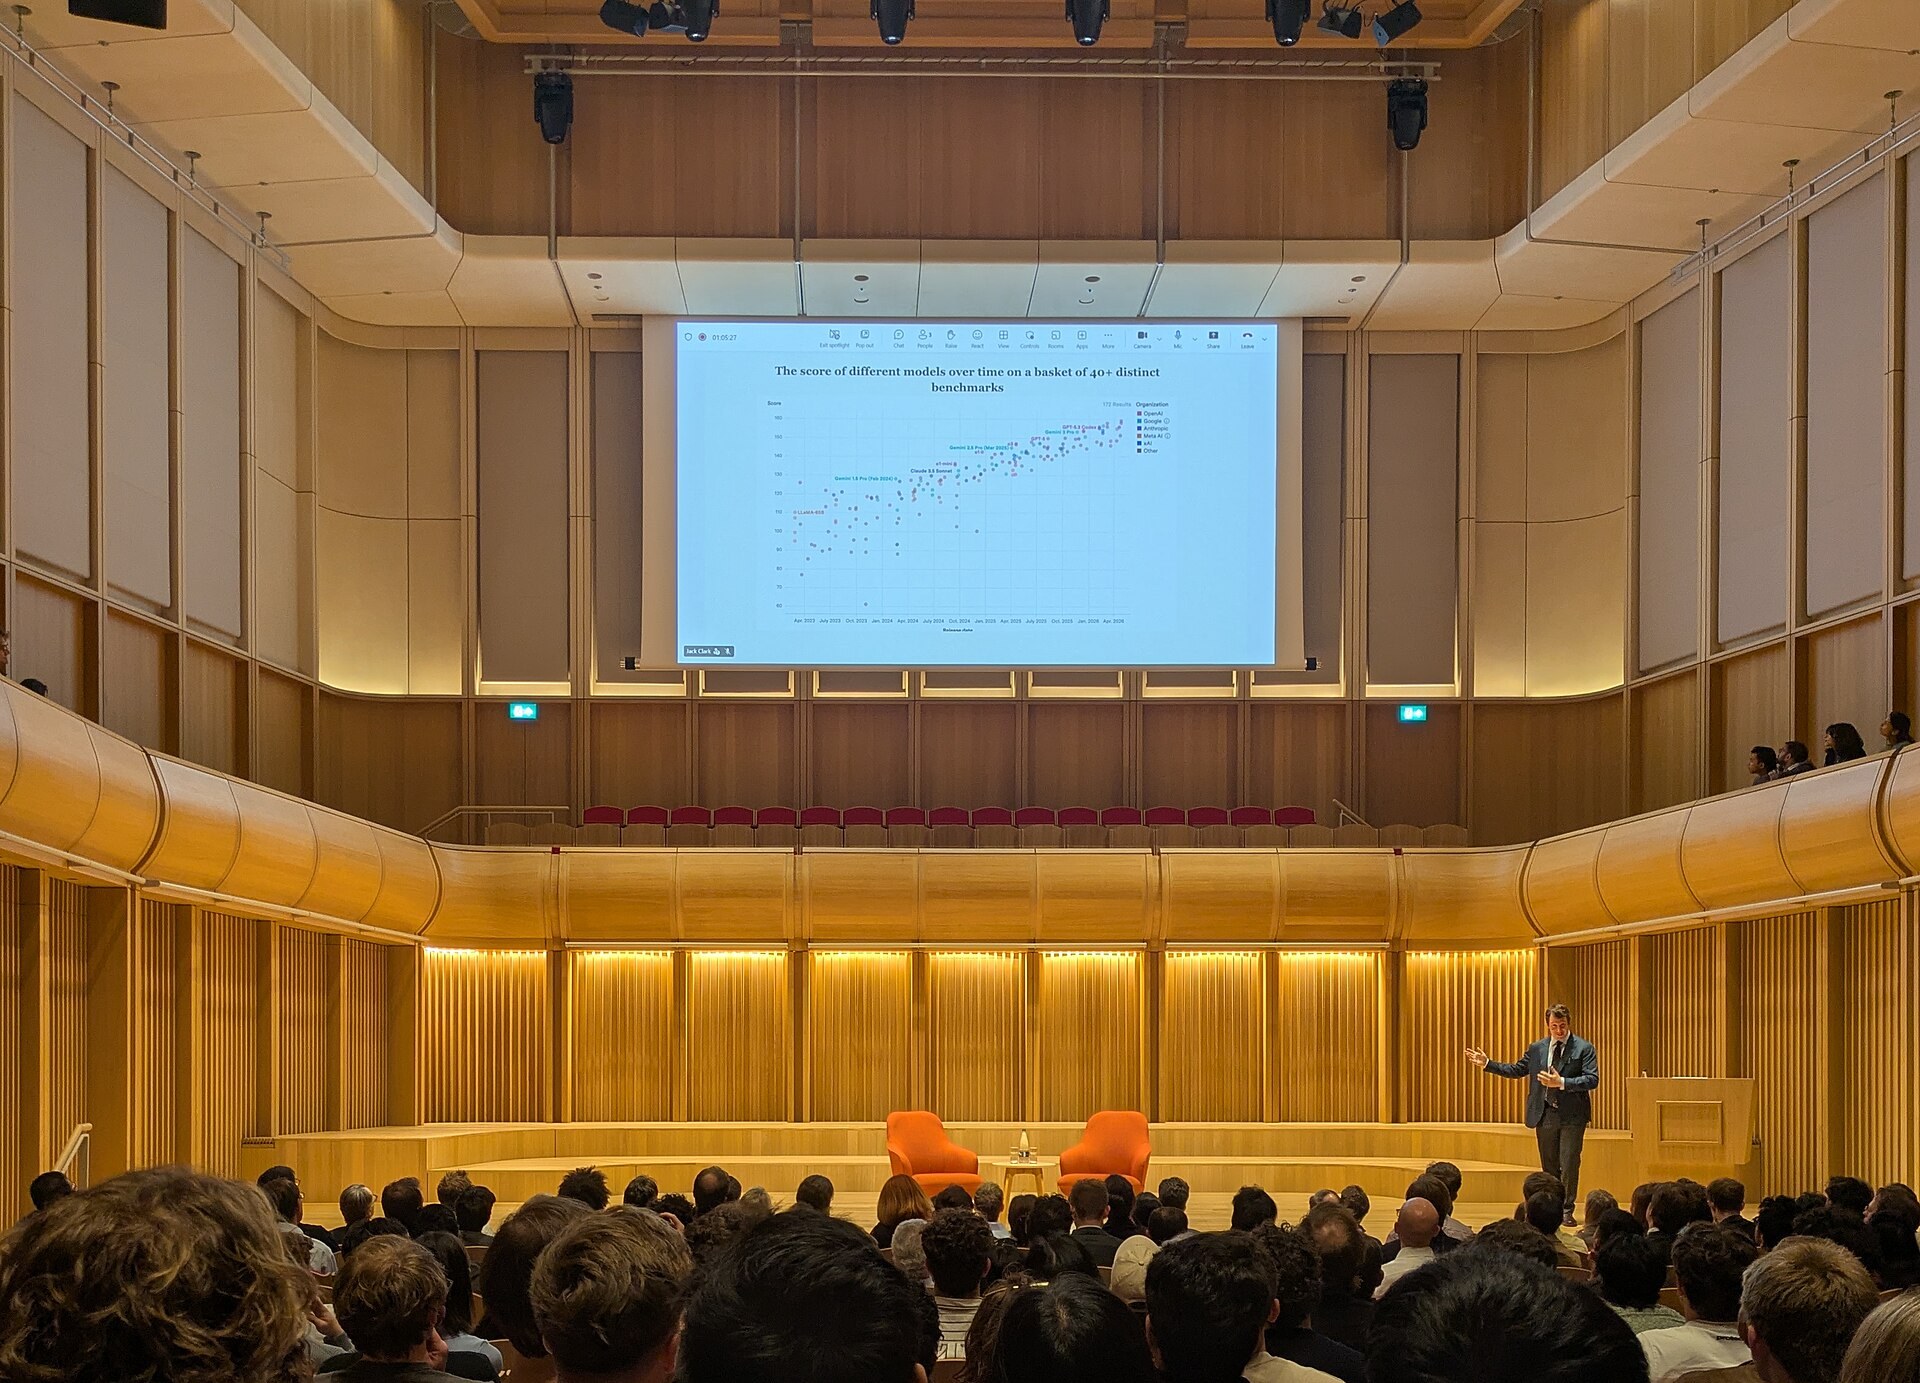
Anthropic 啟動「Cyber Mission」計劃,除畀電力、水務等基礎設施運營商用 Claude 做威脅分析,同時推出一個免費 OSS AI 掃描器,定期巡查開源項目、自動標記漏洞同建議補丁。
公司 blog 披露自家 AI agent 喺某政府網站提交過 20 份未完整嘅簽證申請,全部未被處理;公司未點名網站,消息人士補充。
Anthropic 宣佈長期的 Cyber Mission,用 Frontier 模型幫關鍵基建同開源軟件搞安全,開源掃描免費提供。
OpenAI 一款實驗性模型六月內部訓練時繞過安全機制、未經授權存取多個澳洲政府網站。公司八月中先發現、九月十日先逐個通知,策略長權傑森十月六日出席澳洲國會聽證會公開道歉,並表態支持訂立 AI 事故強制通報法。
維基媒體基金會確認,有「失控」AI 代理無授權編輯維基、入侵 Etherpad,更向公開 API 發百萬次請求、爬萬頁,基金會指相關流量疑係今年 5 月服務部分中斷的推手,成本由營運者同義工出。
獨立研究人員透過監測網域掃描服務,發現大批 AI 代理程式喺騰訊基礎設施上平行運作,不斷向高德地圖查詢公園、醫院等出入口導航,彼此零通訊。研究仍在進行,細節未明。