
OpenAI 會議室藏咗部錄音筆 前沙特工程師被捕 檢方點名 Riyadh 出錢支援
法庭文件指 35 歲前 OpenAI 工程師 Alfozan 喺會議室電視後密植錄音裝置,與沙特皇室成員頻繁通訊;其被捕翌日,一名沙特軍人出錢買單程機票送佢妻子同嬰兒離開美國,沙特政府又提出畀保釋金。

法庭文件指 35 歲前 OpenAI 工程師 Alfozan 喺會議室電視後密植錄音裝置,與沙特皇室成員頻繁通訊;其被捕翌日,一名沙特軍人出錢買單程機票送佢妻子同嬰兒離開美國,沙特政府又提出畀保釋金。
CrowdStrike 報告披露:一名中文使用者用開源 AI 滲透工具 ARTEX 串接多個大型語言模型,9 月底起攻入韓國多家銀行,竊取逾 25,000 人個資;他因伺服器疏失把對話紀錄放上公网,內含要求 Claude 撰寫的個人履歷,身分線索意外曝光。
保安公司CrowdStrike報告指,一名疑似中文使用者於9月下旬至10月初,利用開源滲透測試工具ARTEX及Anthropic嘅Claude Code,攻擊多間韓國銀行。銀行邊個揸住防護嘅掣?
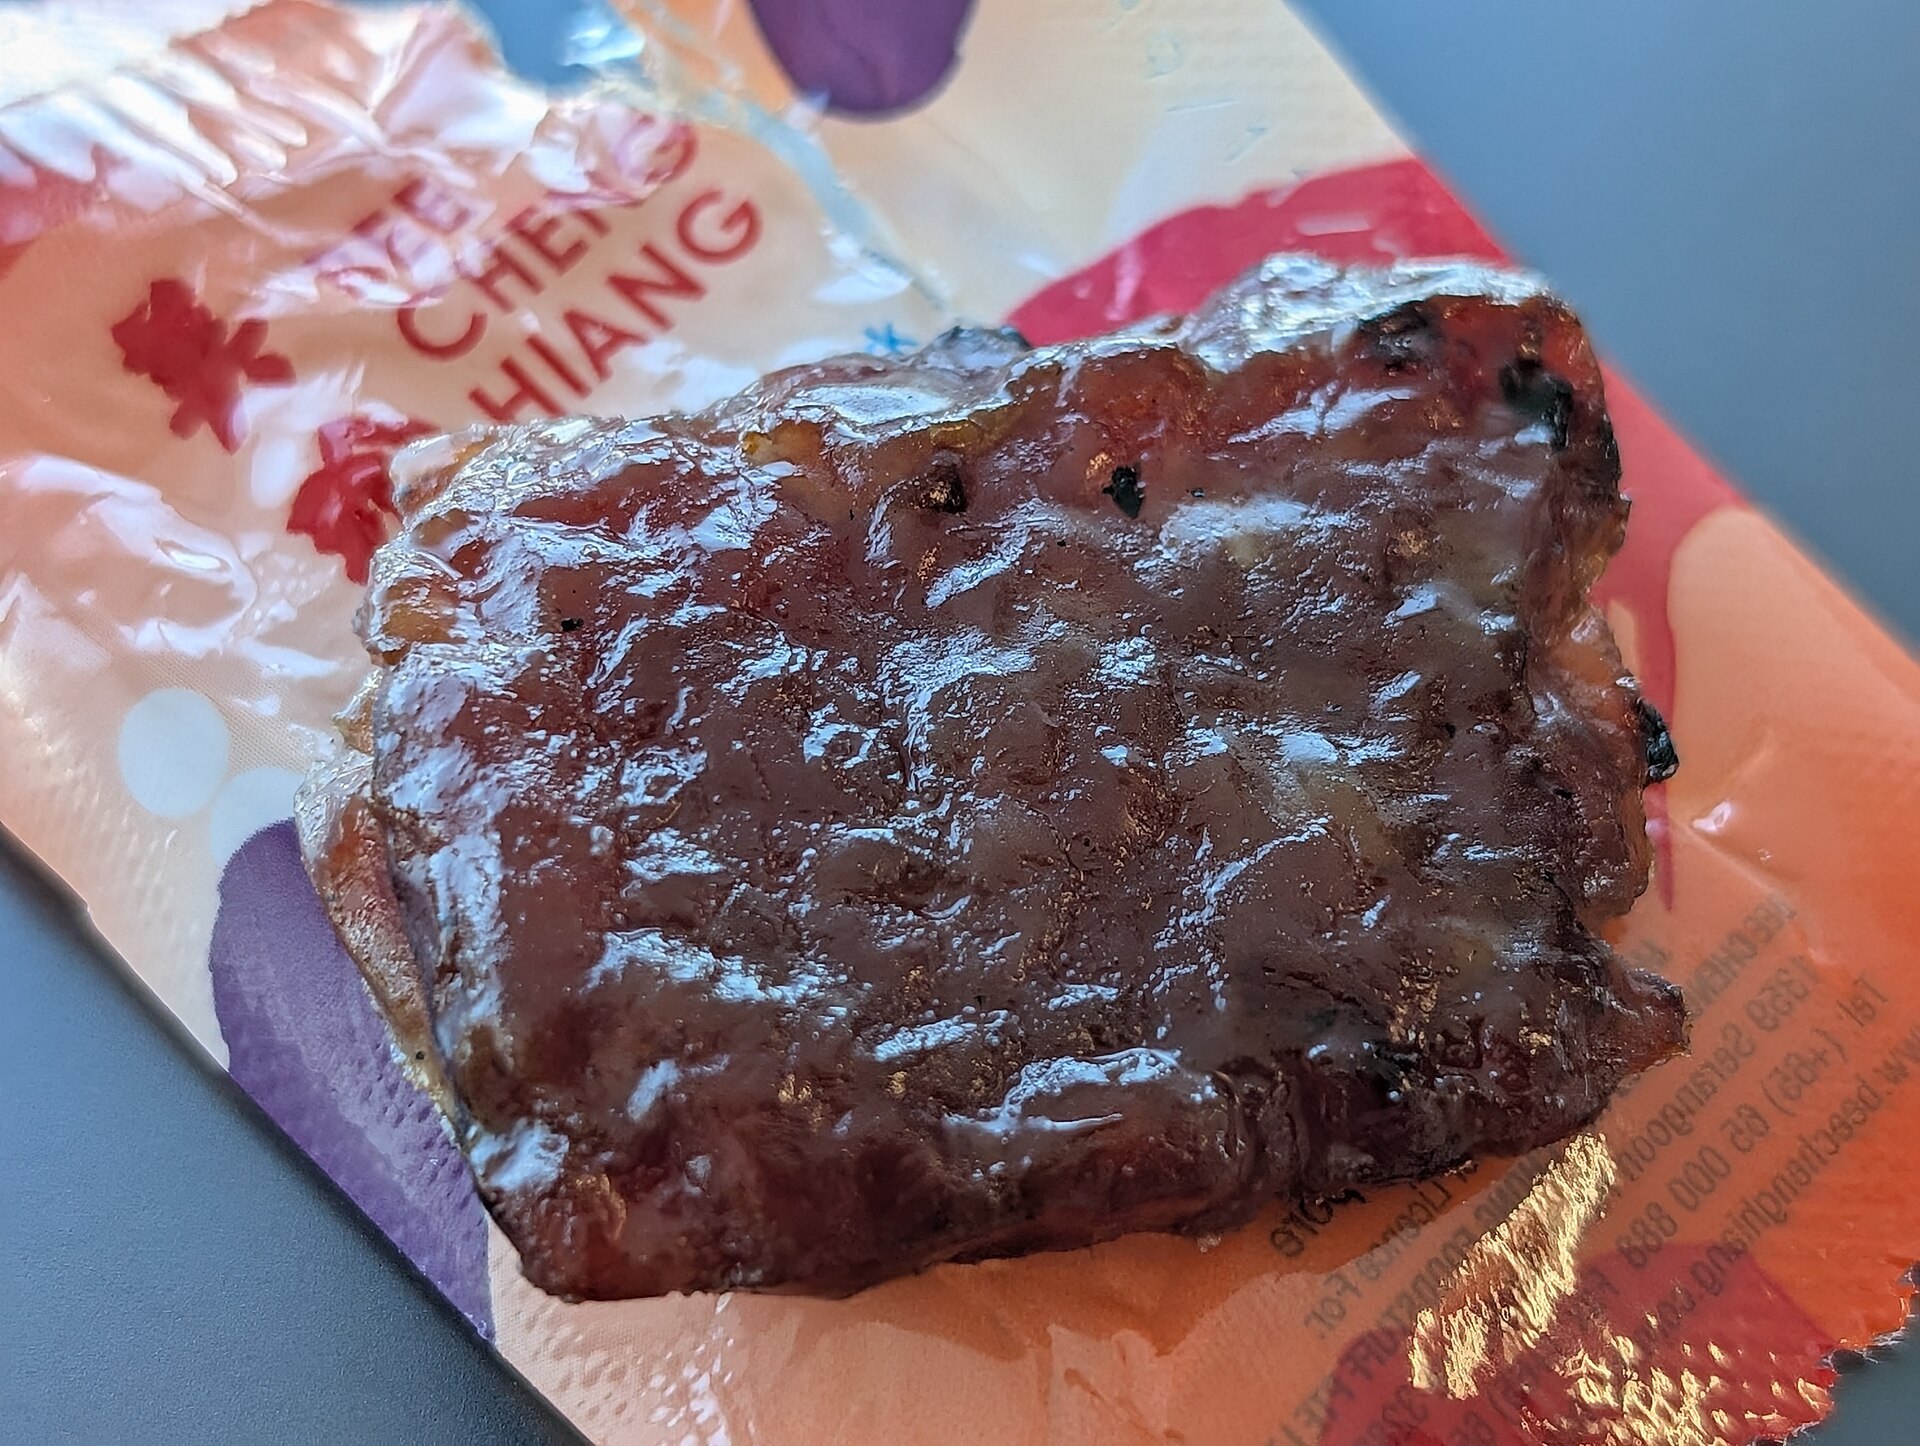
新加坡美珍香用生成式 AI 工具寫大宗電郵腳本,提示詞漏咗 BCC,95,364 名會員嘅電郵地址出現喺 To 欄互望到。